


Les cookies : ces mouchards numériques qui savent (presque) tout de vous
Ce qu’on va voir
1. Introduction
1.1. L’omniprésence des cookies dans la navigation quotidienne
Vous est-il déjà arrivé de chercher un produit en ligne, un téléphone, une paire de baskets, un voyage, et de vous retrouver « poursuivi » par des publicités pour ce même produit sur d’autres sites, réseaux sociaux ou même applications mobiles ? Certains y voient une coïncidence, d’autres une preuve que leur smartphone les écoute. La réalité est ailleurs, mais tout aussi intrusive : vous avez été traqué par des cookies et autres traceurs.
La navigation sur le web conduit fréquemment les internautes à devoir accepter ou refuser des cookies. Ce choix fait désormais partie du quotidien numérique des internautes, mais de quoi parle-t-on exactement ?
1.2. Pourquoi s’y intéresser : enjeux de vie privée et de conformité
Les cookies sont des fichiers informatiques stockés sur un serveur dans l’ordinateur de l’internaute. Ils permettent de collecter ses données de navigation. Certains sont indispensables, par exemple pour mémoriser le contenu d’un panier d’achats ou des préférences d’affichage. D’autres ne servent qu’à collecter des informations sur l’internaute afin de lui adresser de la publicité personnalisée, adaptée à ses goûts et à ses centres d’intérêts.
Ces traceurs permettent ainsi de recueillir un ensemble d’informations plus ou moins nombreuses et sensibles sur une personne, et qui peuvent contribuer à révéler ses habitudes de vie, son état de santé, ses opinions politiques, son orientation sexuelle, etc.
Les internautes sont de plus en plus sensibles à la protection de leur vie privée. Le cadre juridique applicable aux cookies et autres traceurs repose d’abord sur la directive ePrivacy, transposée en France à l’article 82 de la loi Informatique et Libertés. La CNIL, en tant qu’autorité administrative indépendante, est chargée de veiller au respect de ces règles sur internet. Dans le cadre de son plan d’action sur le ciblage publicitaire, elle a adopté des lignes directrices et une recommandation qui rappellent les règles et proposent des bonnes pratiques en matière d’utilisation des cookies et traceurs.
2. Comprendre les cookies
image from https://justsearch.fr/
Définition CNILLes cookies sont de petits fichiers texte déposés sur le terminal de l’utilisateur (ordinateur, smartphone, tablette) lors de la visite d’un site web ou de l’utilisation d’une application. Invisibles pour la plupart, ils jouent pourtant un rôle clé dans l’expérience en ligne.
Un cookie contient généralement :
- un nom (identifiant du cookie) ;
- une valeur (souvent un identifiant unique pseudonyme) ;
- un domaine (le site qui peut lire ou écrire le cookie) ;
- une durée de validité (date d’expiration) ;
- des paramètres de sécurité (HttpOnly, Secure, SameSite).
Mais attention : tous les cookies ne se valent pas. Certains sont indispensables au bon fonctionnement d’un service, tandis que d’autres sont de véritables mouchards, capables de suivre vos moindres clics pour dresser un profil détaillé de vos habitudes.
2.2. Les traceurs au-delà des cookies
Les cookies ne sont qu’une catégorie de « traceurs ». La CNIL emploie ce terme générique pour désigner l’ensemble des technologies qui permettent de suivre la navigation d’un utilisateur. D’autres mécanismes poursuivent des objectifs similaires :
- Local storage / session storage : espaces de stockage intégrés au navigateur, qui permettent de conserver des données côté client sans date d’expiration automatique (local storage) ou pour la durée de la session (session storage).
- Pixels invisibles (web bugs) : images transparentes de 1×1 pixel intégrées dans une page web ou un e-mail. Lorsque l’image est chargée, une requête est envoyée au serveur du traceur, qui peut ainsi enregistrer l’ouverture d’un e-mail ou la visite d’une page.
- Identifiants publicitaires d’applications mobiles : sur Android (GAID) et iOS (IDFA), chaque appareil dispose d’un identifiant publicitaire unique qui peut être lu par les SDK intégrés aux applications, permettant un suivi similaire à celui des cookies sur le web.
- Techniques de fingerprinting : combinaison de paramètres techniques du terminal (navigateur, résolution d’écran, polices installées, extensions, fuseau horaire, etc.) pour identifier un appareil sans déposer aucun fichier.
Ces mécanismes montrent que le suivi des internautes ne se limite pas aux cookies au sens strict : local storage, pixels invisibles, fingerprinting et identifiants publicitaires peuvent eux aussi servir à profiler les utilisateurs.
Juridiquement, le régime applicable est le même dès lors qu’il s’agit de lire ou d’écrire une information sur le terminal de l’utilisateur : consentement préalable obligatoire, sauf exceptions strictement définies.
3. Fonctionnement technique
3.1. Le mécanisme HTTP : requête, en-tête Set-Cookie, stockage, renvoi
Sur le plan technique, le fonctionnement des cookies repose sur les échanges entre le navigateur et le serveur web.
- Lors de la première visite, le navigateur envoie une requête HTTP au serveur du site.
- Le serveur répond avec la page demandée et peut ajouter un en-tête HTTP
Set-Cookieindiquant les cookies à déposer (nom, valeur, durée, domaine, attributs de sécurité). - Le navigateur enregistre ces informations dans un espace de stockage local associé au domaine.
- À chaque requête ultérieure vers ce même domaine, le navigateur renvoie automatiquement les cookies correspondants via l’en-tête HTTP
Cookie.
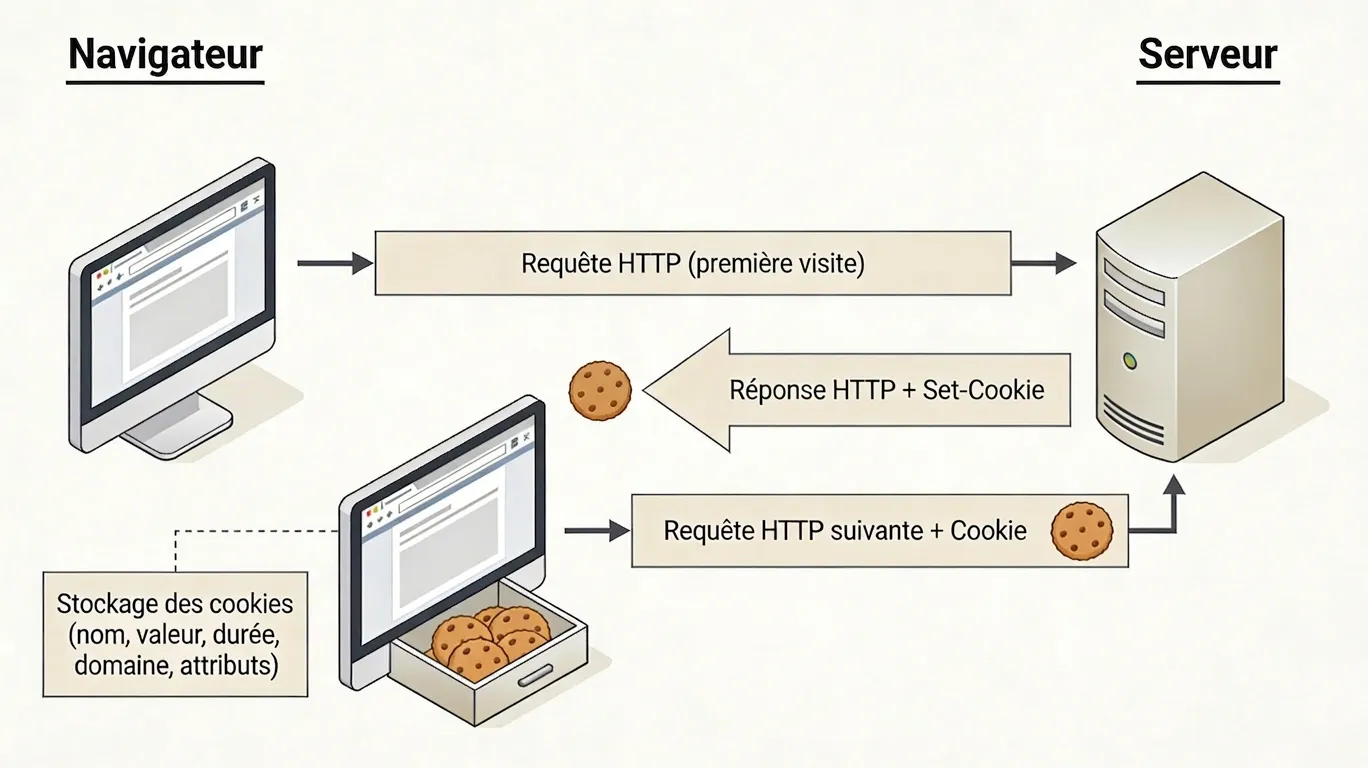
Ce mécanisme permet au site de reconnaître un navigateur déjà venu, de maintenir une session ouverte, de suivre un parcours de navigation ou de déclencher l’affichage de publicités ciblées.
3.2. Durée de vie : session vs persistant, calcul à partir du premier dépôt
La durée de vie d’un cookie est un paramètre déterminant.
- Cookies de session : ils ne possèdent pas de date d’expiration et sont supprimés dès la fermeture du navigateur. Ils servent, par exemple, à maintenir un panier d’achat ou à sécuriser une transaction.
- Cookies persistants : ils restent enregistrés au-delà de la session, pour une durée définie (quelques heures, plusieurs mois, voire plus).
Recommandations CNILLa CNIL recommande que la durée de vie des cookies soumis à consentement soit de 6 mois après leur premier dépôt. Cette durée ne se prolonge pas lors des visites suivantes.
Pour les cookies de mesure d’audience exemptés de consentement, la durée recommandée est de 13 mois.
Au-delà de ces délais, le cookie doit être supprimé et, le cas échéant, le consentement doit être redemandé.
3.3. First-party vs third-party : flux de dépôt et de lecture
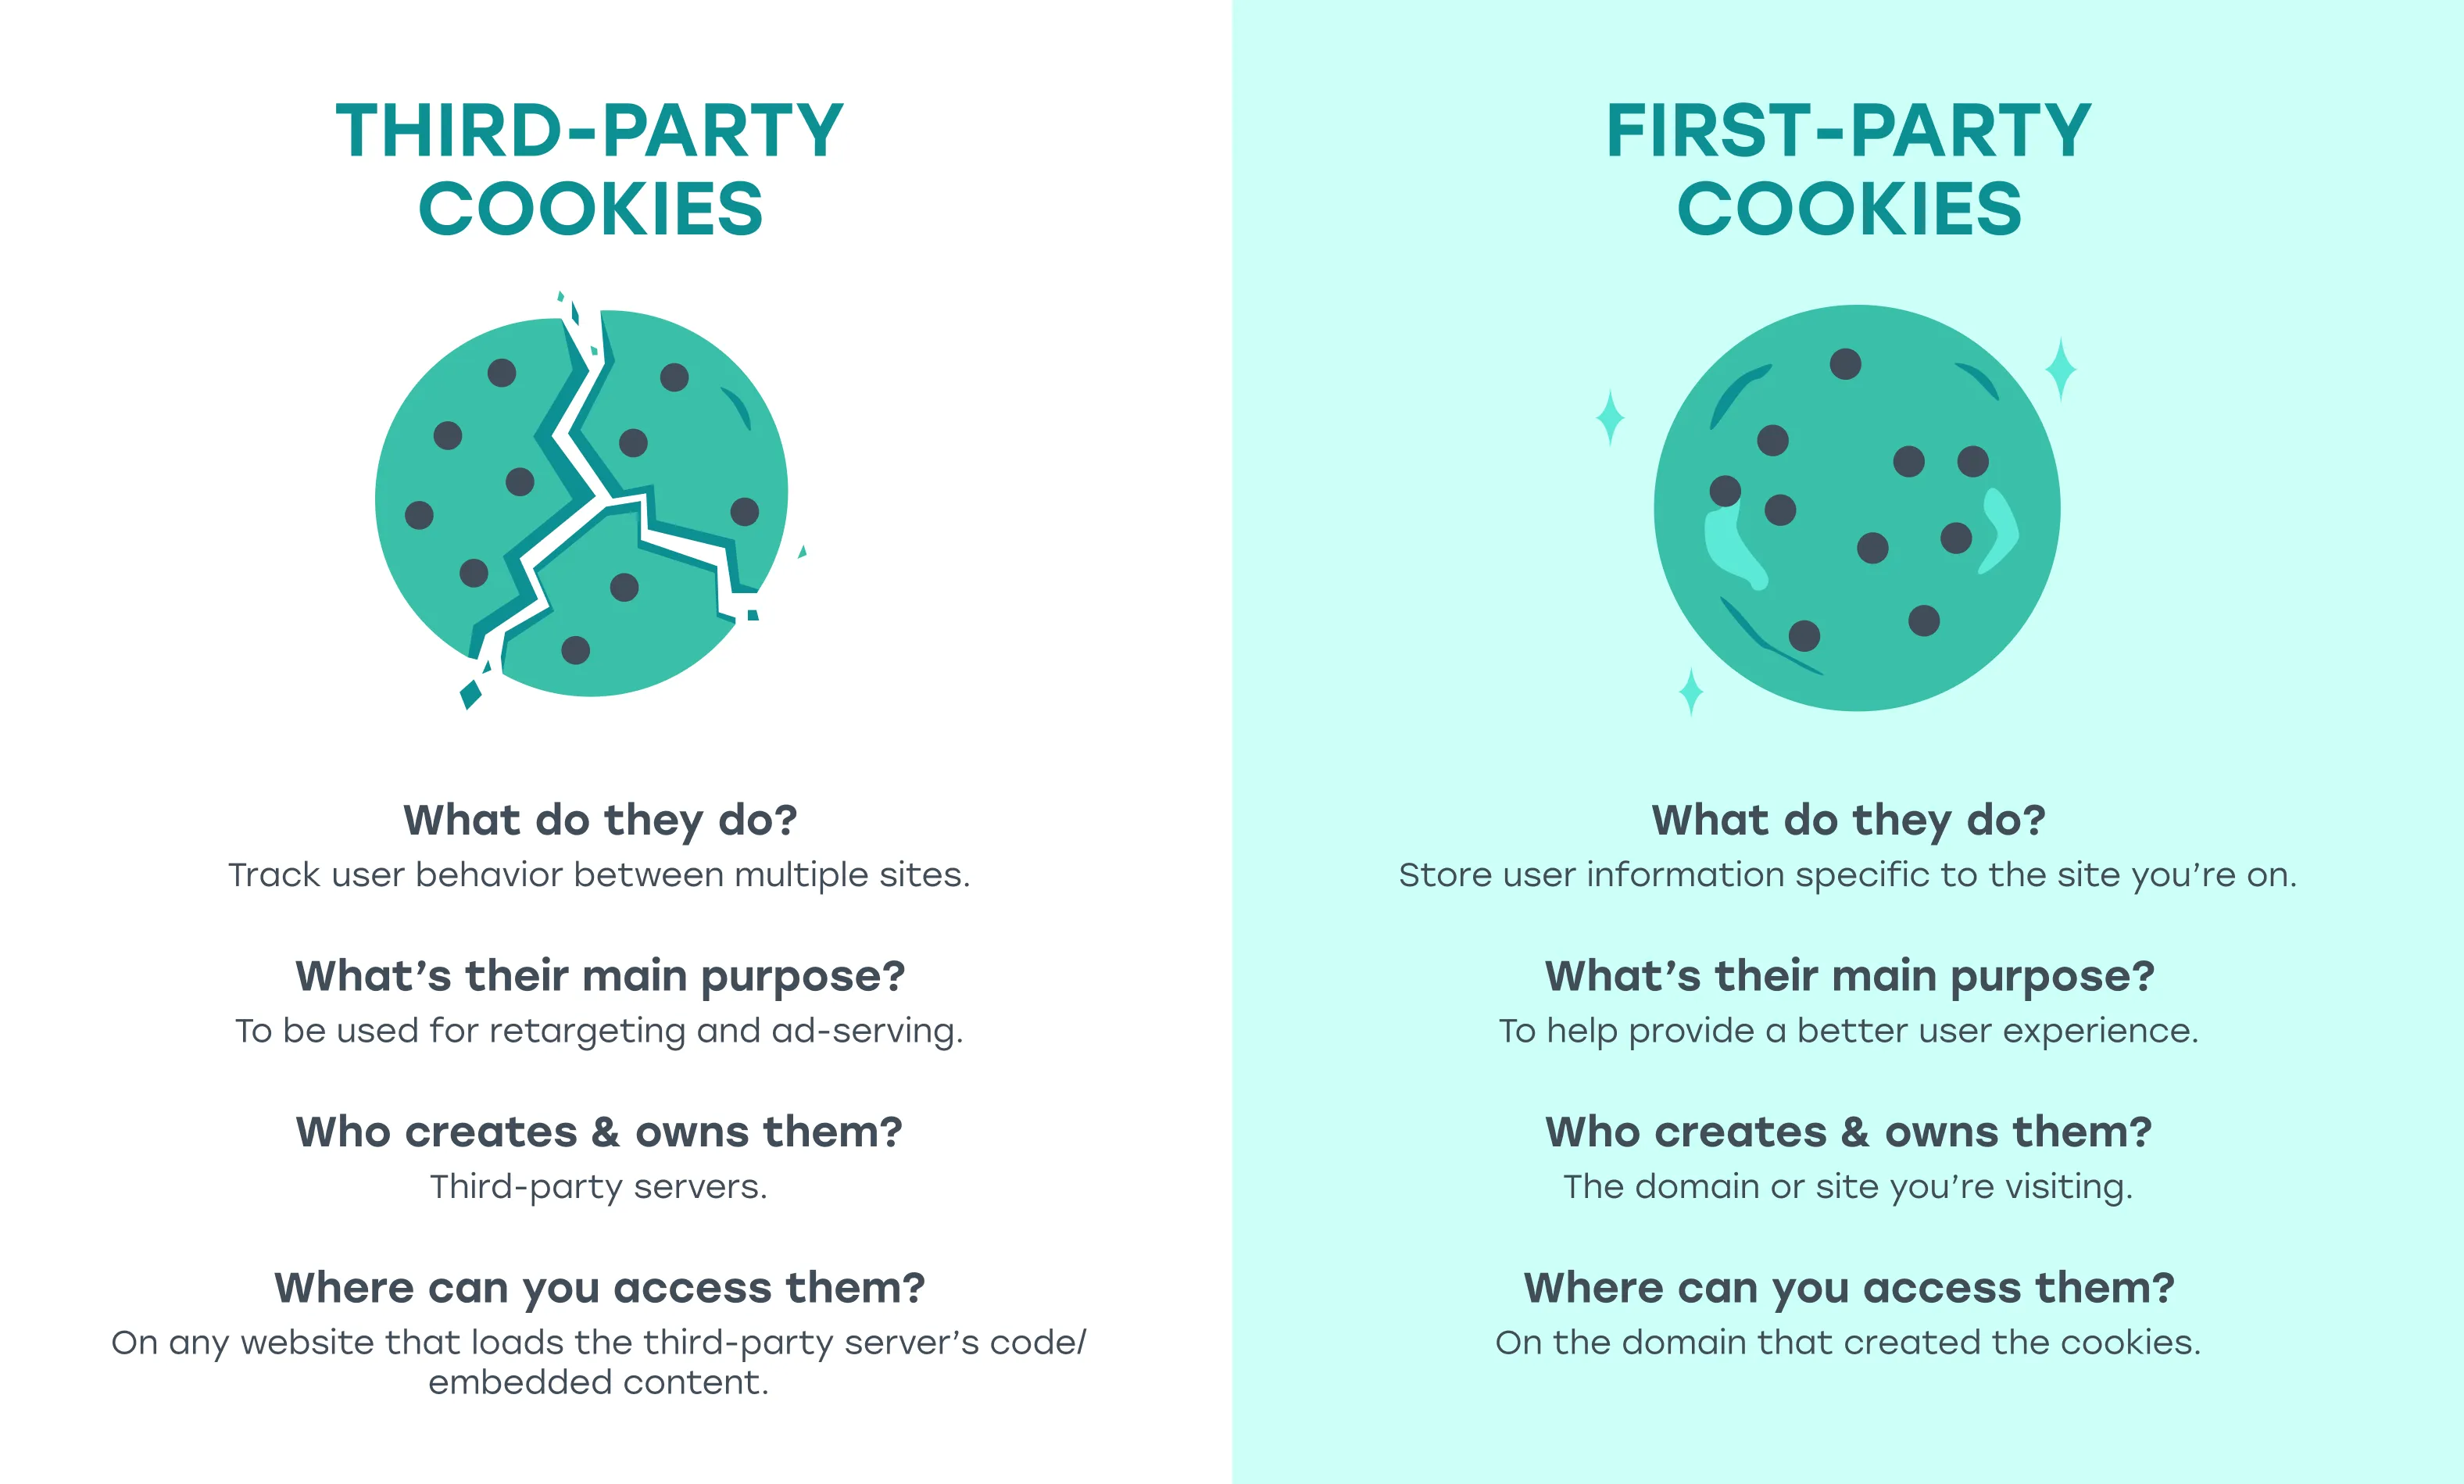
La distinction entre cookies “first-party” et “third-party” est fondamentale pour comprendre le traçage intersite.
Cookies first-party : déposés et lus uniquement par le domaine visité directement (exemple :
amazon.frdépose un cookie de session suramazon.fr).
Ils assurent des fonctionnalités essentielles : authentification, panier d’achat, préférences utilisateur, mesure d’audience interne. Exemples courantsamazon.fr: cookie de session pour rester connectéyoutube.com: cookie de préférences vidéofnac.com: cookie de panier d’achatCookies third-party (ou tiers) : déposés par un domaine différent de celui visité (exemple :
doubleclick.netdépose un cookie via un script suramazon.fr).
Ce cookie est relu sur d’autres sites partenaires pour du tracking cross-site (publicité comportementale, analytics externes).
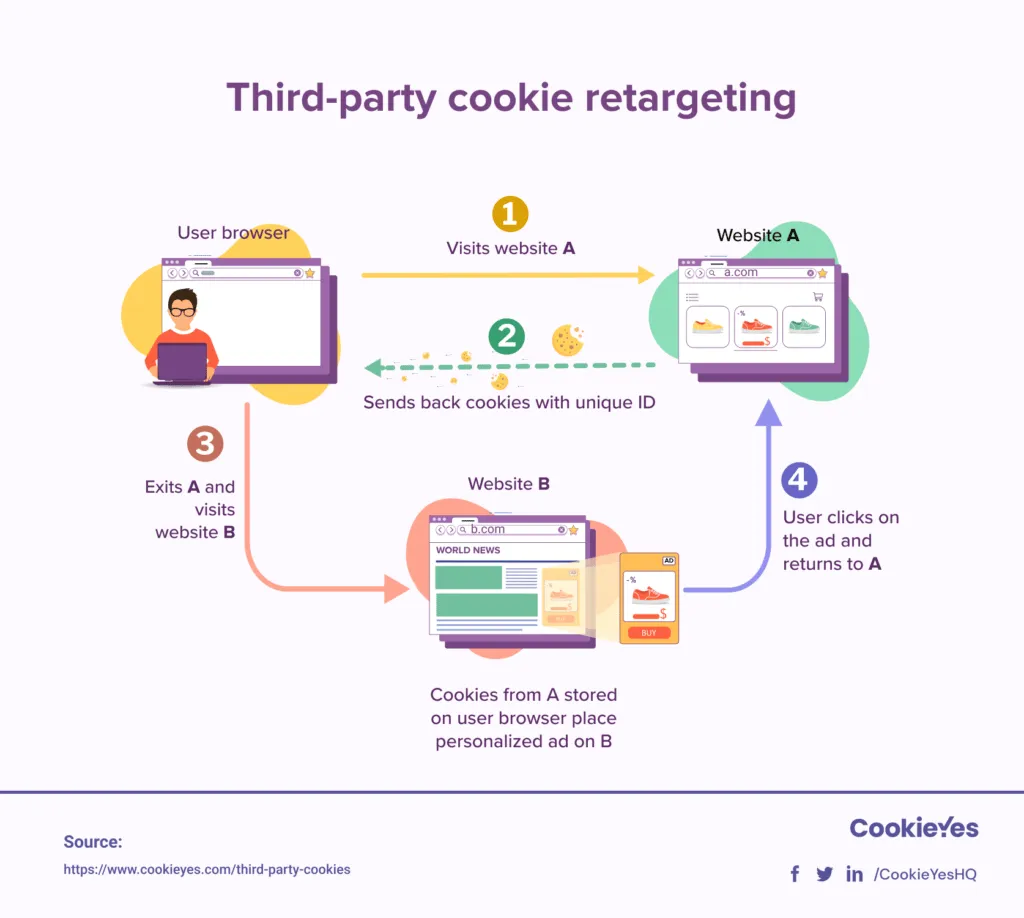
Exemple flux third-party :
L'utilisateur visite le site A (dans notre ex un site de voyage)
Un script du domaine B (régie publicitaire) dépose un "cookie tiers"
L'utilisateur visite le site C (un site d'actualités)
Le site C contient aussi un script du domaine B (la regie pub)
Le navigateur renvoie le cookie du domaine B → la régie reconnaît l'utilisateur
La régie affiche une publicité ciblée liée au produit consulté sur le site A
Et ducoup ?C’est ce mécanisme qui explique le sentiment d’être « suivi » d’un site à l’autre.
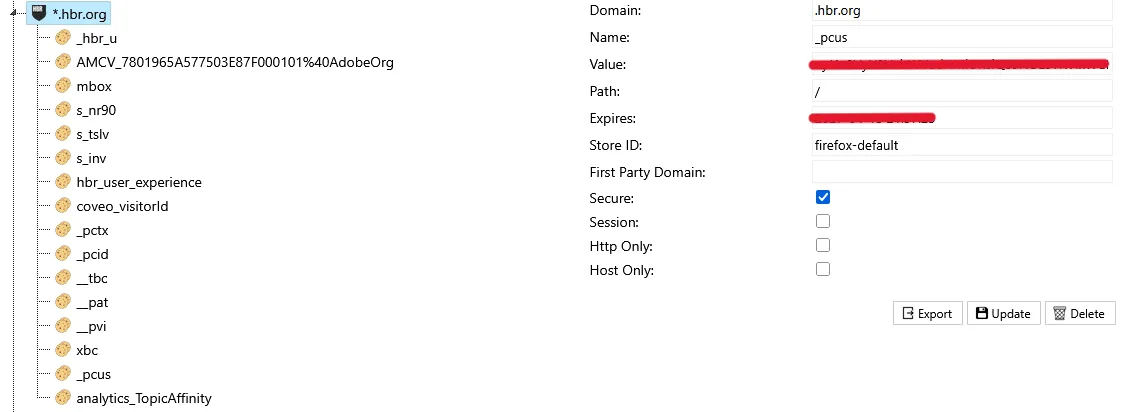
Le cas particulier des cookies Analytics : First ou Third party ?On pourrait penser que les outils de mesure d’audience (comme Google Analytics) utilisent des cookies tiers, puisqu’ils appartiennent à Google. Et bien… pas tout à fait !
Pour contourner les bloqueurs de publicités et les navigateurs stricts (comme Safari ou Firefox qui bloquent les cookies tiers par défaut), ces outils utilisent une astuce : le script appartient bien à Google, mais il force le site visité à déposer le cookie sous son propre nom de domaine (il devient donc techniquement un cookie First-Party).
4. Typologie des cookies par finalité
Tous les cookies ne poursuivent pas les mêmes finalités ni n’obéissent aux mêmes règles de consentement.
4.1. Cookies strictement nécessaires (techniques)
Kesako ?Les cookies techniques, dits “strictement nécessaires”, sont indispensables au fonctionnement d’un site ou d’une app : maintien de session utilisateur, mémorisation du panier d’achat, authentification et sécurité. Ils sont exemptés de consentement préalable (art. 82 LIL et directive ePrivacy), car ils répondent à une demande expresse de l’utilisateur sans viser de tracking ou de publicité.
Ce sont les cookies indispensables au fonctionnement de base du site ou du service demandé par l’utilisateur :
- maintenir la session ouverte (éviter de se reconnecter à chaque page) ;
- sauvegarder le panier d’achat ;
- assurer l’équilibrage de charge entre plusieurs serveurs (load balancing) ;
- assurer la sécurité (authentification, protection contre la fraude et les attaques).
Autrement : sans eux, vous devriez vous reconnecter à chaque fois que vous changez de page sur un site.
Statut juridique : exemptés de consentement, car strictement nécessaires au service explicitement demandé par l’utilisateur. Leur durée de vie n’est pas limitée réglementairement, mais elle doit rester proportionnée à la finalité.
4.2. Cookies de préférences (fonctionnels)
Ces cookies mémorisent les choix de l’utilisateur pour personnaliser la navigation :
- langue préférée ;
- région géographique ;
- type d’affichage (mode sombre, taille de police, etc.).
Ils ne sont pas strictement nécessaires au fonctionnement du service, mais améliorent l’expérience. Selon leur configuration, ils peuvent ou non nécessiter un consentement.
4.3. Cookies de mesure d’audience
Ces cookies servent à produire des statistiques de fréquentation : pages les plus vues, parcours type, provenance des visiteurs, temps passé. Ils sont essentiels pour l’éditeur du site, qui peut ainsi comprendre et améliorer son service.
Conditions d’exemption de consentement (critères CNIL) :
- la finalité est strictement limitée à la mesure d’audience pour le compte de l’éditeur ;
- les données ne sont pas recoupées avec d’autres traitements ou transmises à des tiers ;
- la portée est restreinte au site ou à l’application édités ;
- la durée de conservation recommandée est de 13 mois ;
- l’utilisateur est informé et dispose d’une possibilité d’opposition.
Pour le détail des outils et des configurations admissibles, la CNIL publie une page dédiée : Cookies : solutions pour les outils de mesure d’audience, qui cite notamment Matomo lorsqu’il est correctement configuré.
Si ces conditions ne sont pas remplies (par exemple, si l’outil de mesure permet un recoupement avec d’autres données), le consentement explicite est requis.
4.4. Cookies publicitaires et de retargeting
Ces cookies ont pour objectif :
- le ciblage publicitaire (afficher des publicités adaptées au profil supposé de l’utilisateur) ;
- le retargeting (réafficher des publicités liées à un produit récemment consulté) ;
- la personnalisation des contenus sponsorisés.
Ils permettent de suivre l’internaute d’un site à l’autre et d’enrichir son profil marketing. Ils nécessitent un consentement préalable, spécifique et éclairé.
4.5. Cookies de réseaux sociaux et tiers
Les boutons de partage intégrés (« J’aime », « Partager », « Tweeter ») déposent des cookies tiers dès le chargement de la page, même si l’utilisateur n’interagit pas avec eux. Ces cookies permettent au réseau social de reconnaître l’utilisateur et de suivre sa navigation hors de la plateforme.
Ils nécessitent un consentement spécifique. Si l’utilisateur refuse, les boutons de partage ne peuvent pas être activés.
5. Pourquoi certains cookies posent problème
Pour l’utilisateur, l’effet le plus visible des cookies traceurs est le sentiment d’être « suivi ». Techniquement, ce suivi repose sur plusieurs mécanismes.
5.1. Traçage intersite : mécanisme et conséquences
Un cookie publicitaire, déposé par une régie présente sur de nombreux sites partenaires, permet d’attribuer un identifiant pseudonyme à un navigateur. Chaque fois que l’utilisateur visite un site comportant un tag de cette régie, le cookie est renvoyé. La régie peut alors :
- enregistrer les pages consultées sur l’ensemble des sites partenaires ;
- associer ces visites à des centres d’intérêts ;
- segmenter les utilisateurs au sein de catégories (« intention d’achat automobile », « amateur de voyages », « intérêt pour la santé », etc.).
Ce profilage s’effectue en temps réel, à chaque visite, sans que l’utilisateur en ait conscience.
5.2. Retargeting : parcours concret d’un internaute traqué
Le retargeting (ou reciblage publicitaire) est le mécanisme le plus directement perceptible. Voici un parcours type, étape par étape :
- L’utilisateur visite un site e-commerce et consulte un téléphone à 599 €.
- Un script de la régie publicitaire dépose un cookie tiers associant l’identifiant du navigateur au produit consulté.
- L’utilisateur quitte le site sans acheter (abandon de panier).
- Le lendemain, il consulte un site d’actualités partenaire de la même régie.
- La régie reconnaît le navigateur via le cookie et déclenche une enchère publicitaire en temps réel (Real-Time Bidding).
- L’enchère est remportée : une bannière affichant le téléphone à 599 € apparaît sur le site d’actualités.
- Le processus se répète sur d’autres sites, applications et réseaux sociaux pendant plusieurs jours ou semaines.
Cette technique renforce la visibilité commerciale, mais accentue considérablement le sentiment d’intrusion.
5.3. Fingerprinting : identification sans cookies
Le fingerprinting (empreinte numérique) vise à identifier un terminal sans recourir aux cookies. Il combine des informations techniques accessibles via le navigateur :
- type et version du navigateur ;
- résolution et taille d’écran ;
- langue et fuseau horaire ;
- polices installées ;
- extensions actives ;
- caractéristiques du processeur graphique (via Canvas ou WebGL).
En agrégeant ces paramètres, il devient possible de reconnaître un terminal avec une probabilité très élevée (supérieure à 95 % dans de nombreuses études), même après la suppression des cookies.
Le fingerprinting est particulièrement problématique car il est difficilement perceptible par l’utilisateur, contourne les paramètres du navigateur, et permet un suivi très persistant. Les autorités considèrent ces techniques comme des traceurs soumis aux mêmes règles que les cookies.
5.4. Profilage comportemental et risques pour la vie privée
En combinant cookies, traces de navigation, identifiants publicitaires mobiles et techniques de fingerprinting, les acteurs de la publicité en ligne peuvent construire des profils très détaillés :
- catégories de centres d’intérêt (mode, sport, technologie, politique, santé…) ;
- probabilité d’achat et niveau supposé de revenus ;
- appartenance à des segments sensibles (par exemple, visites récurrentes de sites de santé, de sites politiques ou de sites de rencontres).
Ce profilage peut avoir des conséquences significatives : exposition différenciée à certains contenus, discrimination tarifaire (affichage de prix différents selon le profil), ciblage de personnes vulnérables. Il justifie une exigence forte de transparence, de maîtrise par l’utilisateur et de limitation des finalités.
5.5. Le cookie wall : accéder au site contre ses données
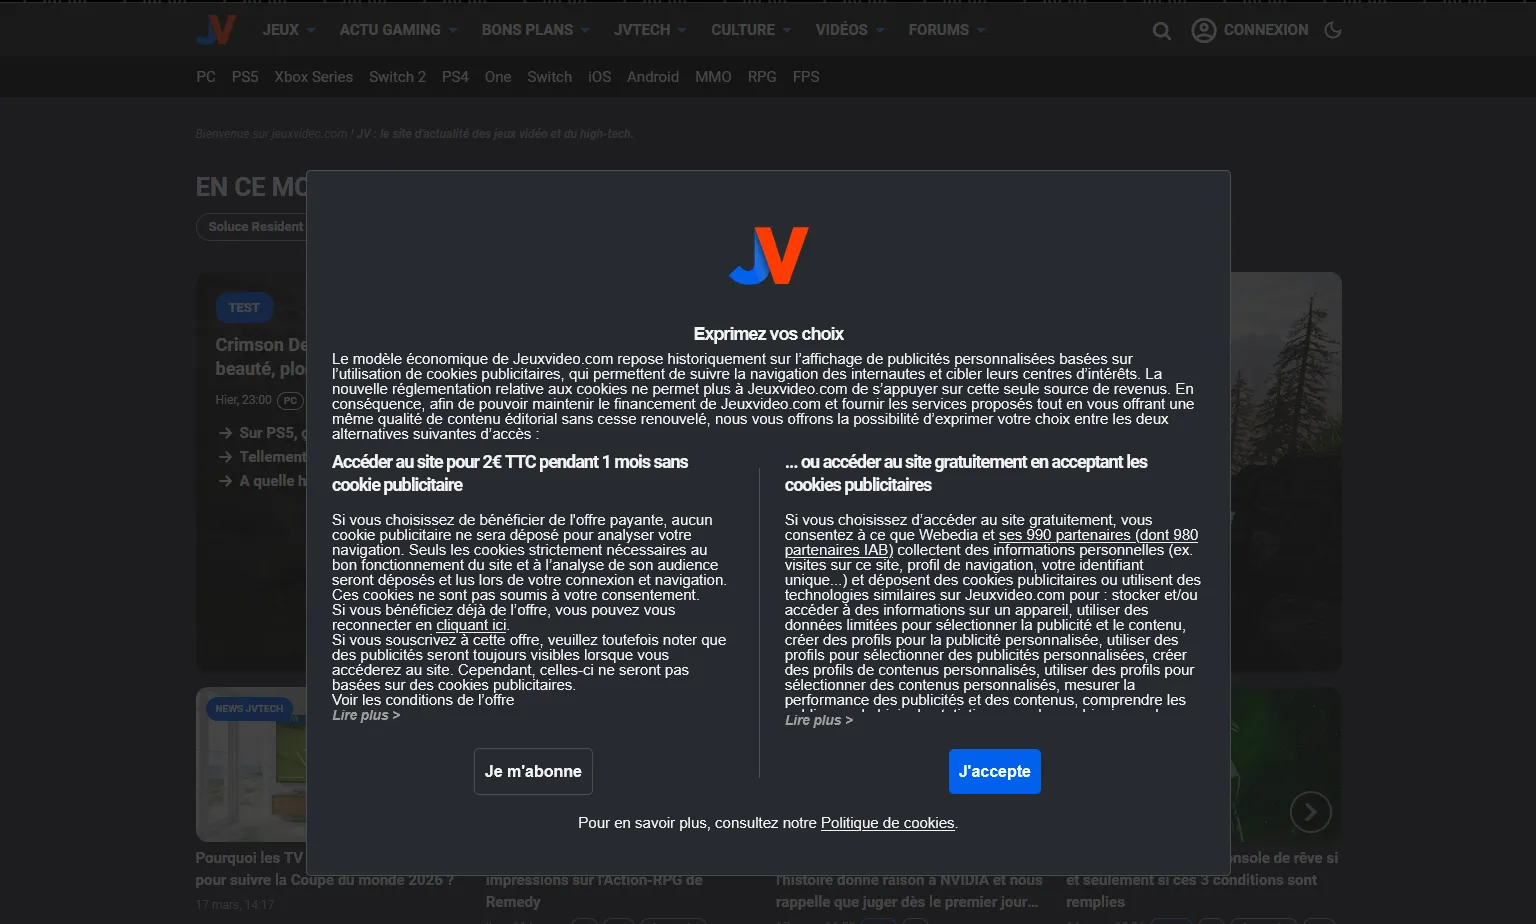
Le « cookie wall » (ou « mur de cookies ») est un mécanisme par lequel un éditeur conditionne l’accès à son site à l’acceptation des cookies. Concrètement, l’utilisateur qui refuse les cookies se voit bloqué et ne peut pas consulter le contenu.
Position de la CNIL : le Conseil d’État, dans sa décision du 19 juin 2020, a estimé qu’il ne pouvait y avoir d’interdiction générale et absolue du cookie wall. Cependant, la CNIL a publié en 2022 des critères d’évaluation stricts :
- le cookie wall ne doit pas priver l’utilisateur d’un véritable choix ;
- l’éditeur doit pouvoir justifier que le refus rend impossible la fourniture du service ;
- une alternative doit être proposée lorsque cela est possible (par exemple, un accès payant sans traceur).
Le cookie wall reste un sujet juridiquement sensible et fait l’objet d’une surveillance attentive des autorités.
Décision du Conseil d’État sur les lignes directrices de la CNIL
6. Le cadre réglementaire
6.1. Directive ePrivacy : le principe du consentement préalable
La directive ePrivacy (2002/58/CE modifiée), à son article 5(3), prévoit que le stockage d’informations ou l’accès à des informations déjà stockées dans le terminal d’un utilisateur ne peuvent avoir lieu qu’avec son consentement préalable, après une information claire et complète, sauf si ces opérations sont :
- strictement nécessaires à la fourniture d’un service de la société de l’information explicitement demandé par l’utilisateur ;
- limitées à la seule communication par voie de réseau.
En France, cette directive est transposée à l’article 82 de la loi Informatique et Libertés. C’est sur cette base que la CNIL fonde l’essentiel de ses sanctions en matière de cookies, et non au titre du RGPD.
6.2. RGPD : libre, spécifique, éclairé, univoque
Le RGPD encadre la notion de consentement, qui doit être :
- libre : sans pression ni déséquilibre manifeste ;
- spécifique : donné pour une ou plusieurs finalités déterminées ;
- éclairé : l’utilisateur comprend ce à quoi il consent ;
- univoque : manifestation de volonté claire, par un acte positif.
Sont ainsi exclues :
- les cases précochées ;
- la simple poursuite de la navigation comme expression valable du consentement (la CNIL considère que la poursuite de la navigation sans action équivaut à un refus) ;
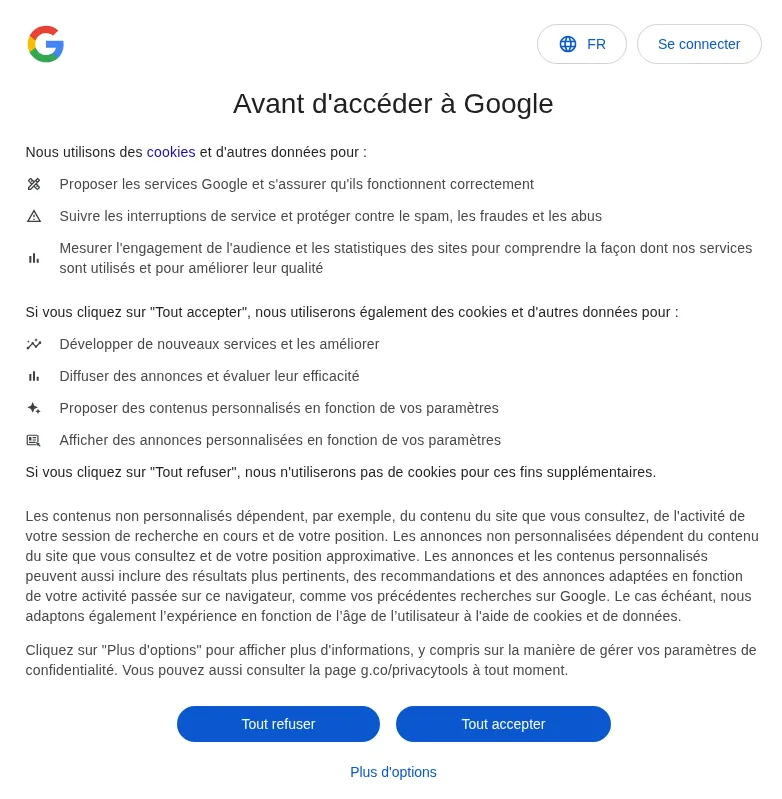
- les interfaces manipulatrices (dark patterns) qui rendent le refus plus difficile que l’acceptation, comme celles étudiées par le LINC, le laboratoire d’innovation numérique de la CNIL.
La CNIL rappelle que « refuser doit être aussi simple qu’accepter ». Lorsque l’acceptation s’effectue en un clic, le refus ne doit pas nécessiter un parcours plus long ou dissuasif, comme l’a récemment confirmé le Conseil d’État (CE, 19 juin 2020, n° 434684).
6.3. Obligations des responsables de traitement et éditeurs
Les responsables de traitement et les éditeurs de sites doivent, selon les conseils de leur DPO :
- vérifier l’applicabilité de la réglementation cookies à leurs services, y compris lorsque des tiers déposent des cookies via leurs sites ou lorsqu’ils déposent leurs propres cookies sur des sites tiers ;
- définir contractuellement les modalités de recueil du consentement avec les partenaires (éditeurs CMP, régies publicitaires, fournisseurs de mesure) ;
- inscrire au registre des traitements tout traitement de données à caractère personnel lié à l’exploitation des cookies, en lien avec le DPO ;
- informer les utilisateurs de manière claire et complète (finalités, destinataires, durée, droits) ;
- recueillir le consentement lorsque la loi l’exige et être en mesure d’en apporter la preuve ;
- permettre à tout moment le retrait du consentement, aussi facilement que son octroi ;
- limiter la durée de conservation des cookies et des données associées ;
- sécuriser les données collectées.
6.4. Cas d’exemption : cookies nécessaires et mesure d’audience
Certains traceurs sont exemptés de consentement, sous réserve de respecter des conditions strictes :
- cookies nécessaires à la fourniture du service demandé (authentification, panier d’achat, personnalisation de l’interface, équilibrage de charge, sécurité) ;
- cookies de mesure d’audience lorsqu’ils remplissent les conditions cumulatives décrites en section 4.3, conformément aux critères publiés par la CNIL sur la page Cookies : solutions pour les outils de mesure d’audience, qui cite notamment Matomo lorsqu’il est correctement configuré.
Les acteurs doivent analyser précisément chacun de leurs traceurs afin de déterminer s’ils bénéficient d’une exemption ou s’ils nécessitent un consentement.
6.5. Durées de conservation et renouvellement du consentement
La CNIL fixe des repères chiffrés : Recommandation CNIL consolidée (PDF)
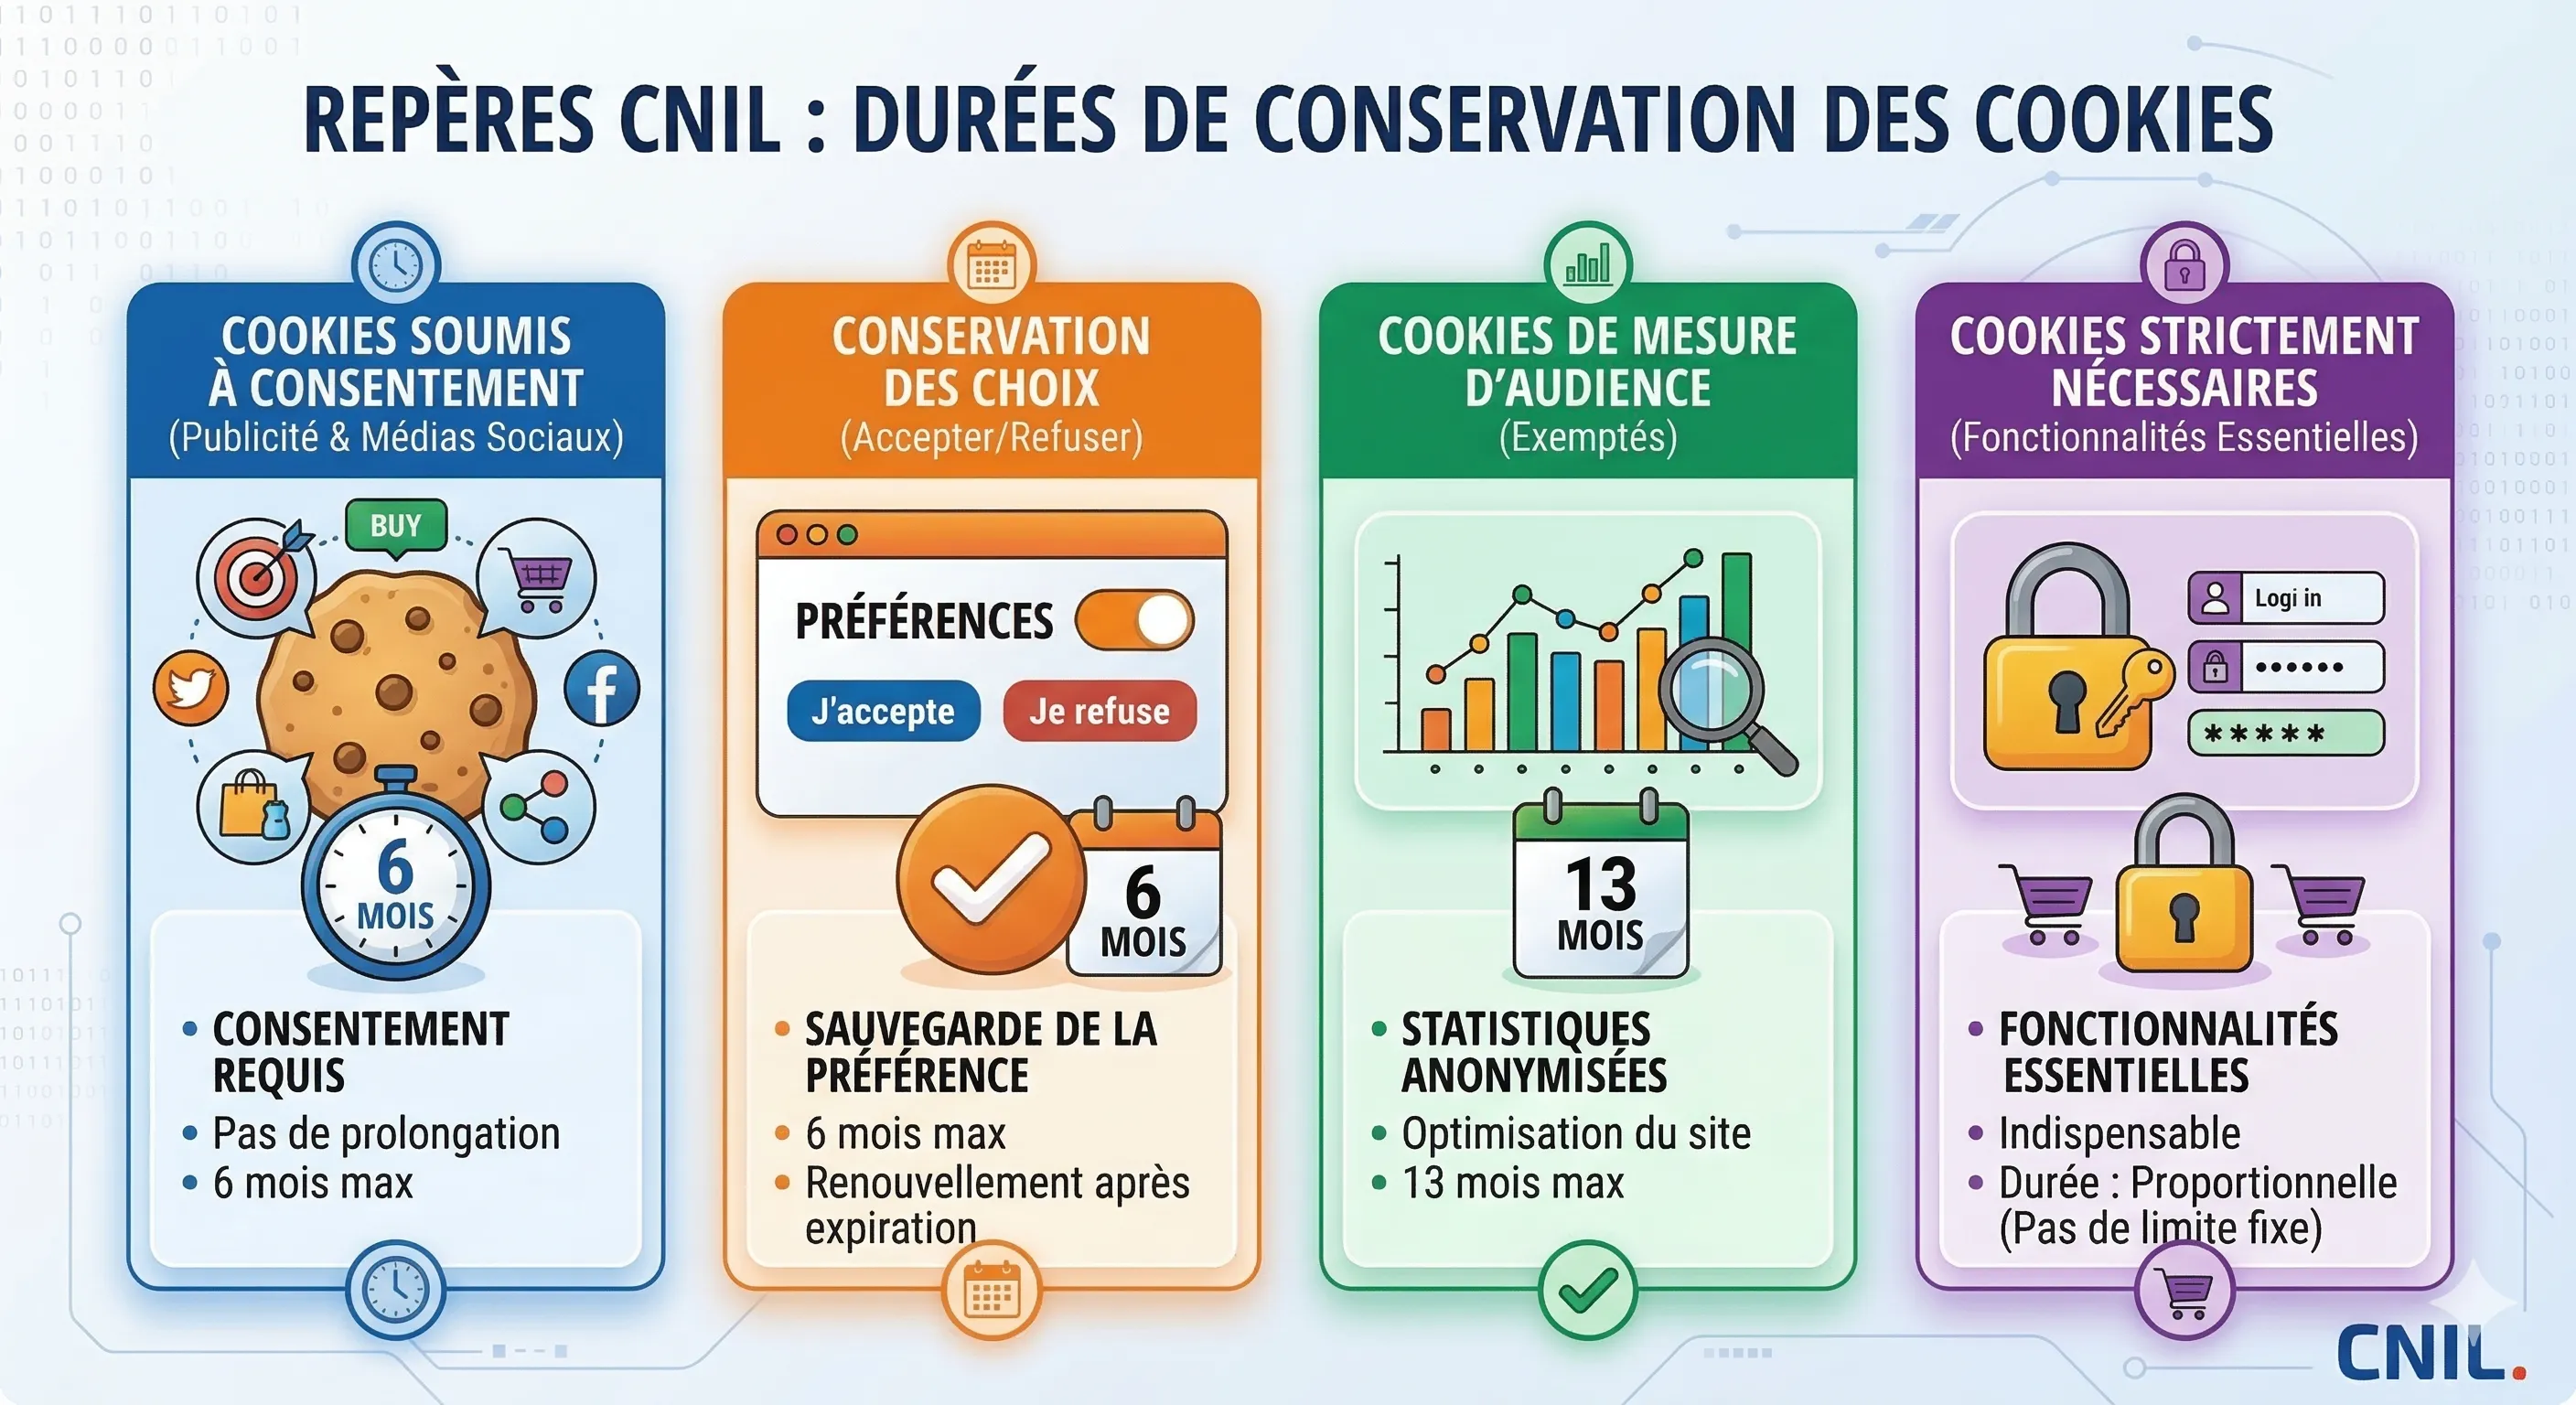
Pour être brefUn cookie ne peut pas vous suivre éternellement ! En France, la CNIL impose des repères stricts sur leur durée de conservation :
- 6 mois pour les cookies publicitaires et pour mémoriser votre choix (accepter ou refuser). Au-delà, le site doit vous redemander votre avis !
- 13 mois maximum pour les cookies de statistiques (mesure d’audience).
- Pas de limite fixe pour les cookies strictement nécessaires (comme un panier d’achat), mais leur durée doit rester logique et proportionnée à leur utilité.
Toute durée supérieure à 6 mois pour les cookies soumis à consentement doit être soumise à l’avis du DPO et justifiée.
À l’expiration du délai de conservation des choix, le consentement doit être renouvelé. Si l’utilisateur a refusé, son refus est enregistré et il ne doit pas être re-sollicité avant l’expiration de la période définie.
6.6. Sanctions : exemples de décisions CNIL
La CNIL a considérablement renforcé sa politique de sanctions en matière de cookies. Voici les principales décisions :
| Année | Entité | Montant | Motif principal |
|---|---|---|---|
| 2020 | Amazon | 35 M€ | Cookies publicitaires déposés sans consentement ni information suffisante |
| 2021 | 100 M€ | Cookies publicitaires déposés automatiquement sur google.fr sans consentement [Sanction] | |
| 2022 | Google (google.fr + YouTube) | 150 M€ | Refus de cookies plus difficile que l’acceptation (plusieurs clics vs un clic) [Sanction] |
| 2022 | 60 M€ | Même motif : asymétrie acceptation/refus [Sanction] | |
| 2022 | Microsoft (Bing) | 60 M€ | Cookies publicitaires sans consentement, refus non simplifié |
| 2023 | TikTok | 5 M€ | Refus en plusieurs clics, information insuffisante [Sanction] |
| 2025 | Google (Gmail + compte Google) | 325 M€ | Publicités affichées dans Gmail sans consentement, dark patterns [Sanction] |
| 2025 | Shein | 150 M€ | Cookies publicitaires sans consentement, dark patterns, bouton « refuser » non fonctionnel [Sanction] |
Total des amendes CNIL en 2025 : 487 millions d’euros, soit neuf fois plus qu’en 2024 !!!!
[Source] Il ya un cookie wall sur leurs site 👁️ .
7. Les CMP : rôle et enjeux opérationnels
Face à cette complexité, les éditeurs de sites et d’applications recourent de plus en plus à des plateformes de gestion du consentement, ou CMP (Consent Management Platforms).
7.1. Définition et objectifs d’une CMP
Une CMP a pour objectifs principaux :
- afficher une interface de recueil du consentement (bannière, pop-up, panneau de configuration) ;
- informer l’utilisateur de manière claire et synthétique sur les finalités des traceurs ;
- permettre un choix libre, spécifique, éclairé et univoque, finalité par finalité ;
- enregistrer les choix (consentement ou refus) et conserver la preuve de ces choix ;
- transmettre ces décisions aux différents scripts et tags présents sur le site ;
- bloquer par défaut tous les traceurs non nécessaires tant que l’utilisateur n’a pas exprimé de choix.
7.2. Architecture à deux niveaux : bandeau + module de paramétrage
Il faut une architecture d’information à deux niveaux :
Premier niveau : le bandeau cookies
Il apparaît dès la première connexion et doit contenir au minimum :
- l’identité du ou des responsables de traitement ;
- les finalités des cookies, exprimées de manière synthétique et compréhensible ;
- trois boutons au même niveau de visibilité : « Tout accepter », « Tout refuser », « Personnaliser mes choix » ;
- un lien vers la politique cookies détaillée.
Si l’utilisateur ne réalise aucune action, aucun cookie non nécessaire ne peut être déposé. La poursuite de la navigation équivaut à un refus.
Second niveau : le module de paramétrage
Accessible via le bouton « Personnaliser » ou via une icône permanente « Gestion et Politique cookies » sur toutes les pages, il permet de :
- accepter ou refuser les cookies par finalité (nécessaires, préférences, statistiques, publicité, réseaux sociaux) ;
- afficher les détails de chaque cookie (nom, objectif, durée de conservation) ;
- lister les partenaires déposant des cookies, avec un lien vers leur politique de traitement ;
- modifier ses choix à tout moment.
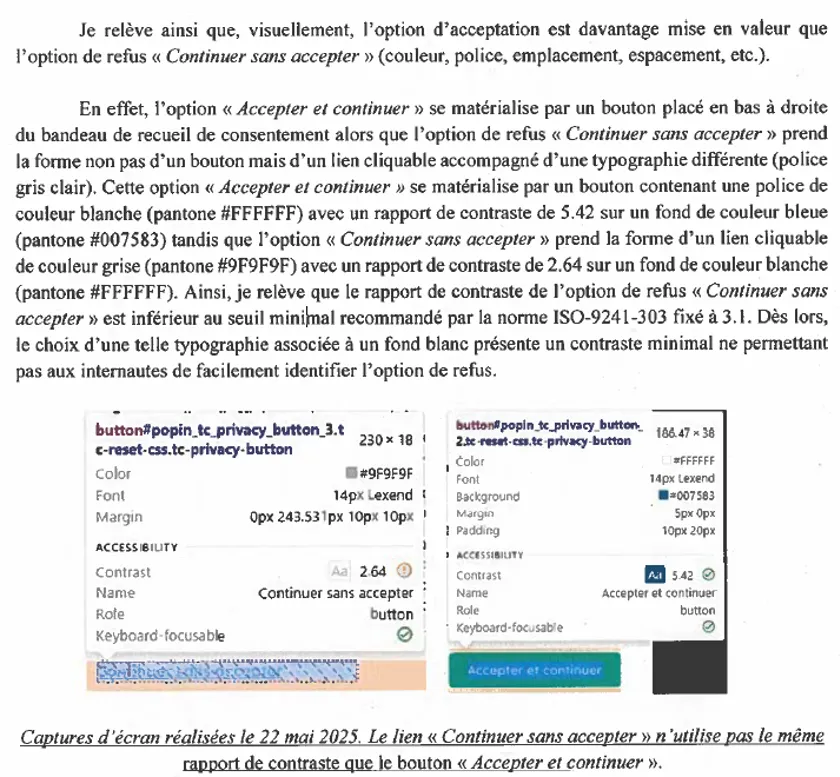
Pour unpeu plus de detailLes reco de la cnil
7.3. Interaction avec cookies, tags, SDK et scripts
La CMP s’intègre au cœur de l’écosystème technique du site :
- Avec les cookies : elle contrôle leur dépôt en fonction des finalités et du choix de l’utilisateur. Tant que l’utilisateur n’a pas consenti, les cookies non nécessaires restent bloqués.
- Avec les tags publicitaires : elle communique les signaux de consentement (souvent via une API, un dataLayer ou le framework TCF de l’IAB) aux gestionnaires de tags (TMS) et aux régies. Seuls les tags autorisés sont déclenchés.
- Avec les SDK : dans les applications mobiles, elle conditionne l’activation des SDK de publicité, de mesure d’audience ou de réseaux sociaux à l’accord de l’utilisateur.
- Avec les scripts de mesure d’audience : elle distingue les solutions exemptées de consentement (dans le respect des critères CNIL, avec une page dédiée qui liste les outils éligibles lorsqu’ils sont bien configurés, comme Matomo) des autres, qui ne peuvent être activées qu’après accord.
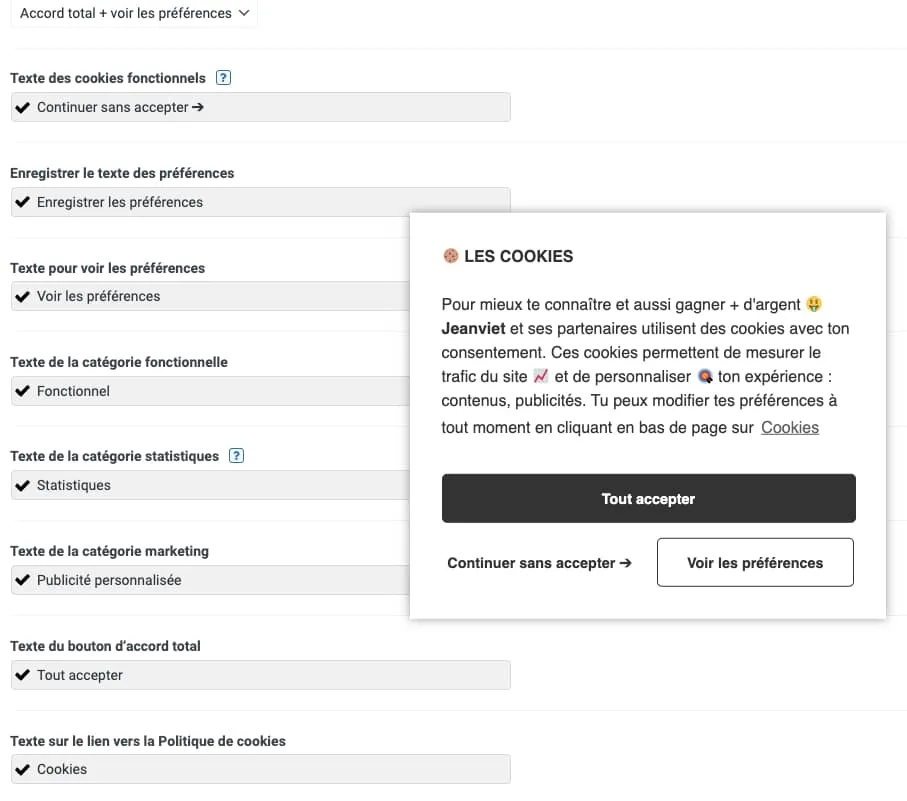
Oui ?CMP conforme CNIL : 3 boutons égaux + paramétrage granulaire par finalité
7.4. Preuve du consentement : horodatage, logs, contrats
La preuve de la validité du consentement (EXG8 du guide SNCF) est une exigence forte. Le responsable de traitement doit pouvoir démontrer à tout moment que le consentement a été recueilli de manière conforme.
Les moyens de preuve recommandés sont :
- horodatage des informations et configurations : chaque version du paramétrage de la CMP (textes affichés, boutons, finalités, partenaires) doit être conservée avec sa date de mise en ligne ;
- captures d’écran horodatées du rendu visuel pour chaque version du bandeau et du module de paramétrage ;
- hash publié ou séquestré du code source de la CMP, permettant de garantir l’intégrité des configurations ;
- clause contractuelle avec l’éditeur de CMP, l’obligeant à conserver et communiquer les informations horodatées sur simple demande du responsable de traitement ;
- audits par des tiers : contrôles indépendants périodiques vérifiant le bon fonctionnement du recueil.
En cas de contrôle CNIL, ces éléments constituent le dossier de preuve.
8. Analyse et recommandations de mise en conformité
8.1. Cartographier les traceurs
- Recenser l’ensemble des cookies, tags, SDK et autres traceurs présents sur les sites et applications.
- Identifier pour chacun : l’éditeur (first-party ou tiers), la finalité, la durée, les données collectées.
- Vérifier l’applicabilité de la réglementation : le guide SNCF (EXG1) distingue trois cas — cookies déposés par l’organisation sur ses propres sites, cookies déposés par des tiers sur les sites de l’organisation, cookies déposés par l’organisation sur des sites tiers.
- Écarter les traceurs redondants ou dont la finalité n’est pas clairement justifiée.
8.2. Encadrer contractuellement les partenaires tiers
- Définir contractuellement les modalités de recueil du consentement avec chaque partenaire qui dépose des cookies via les sites de l’organisation.
- Interdire contractuellement les réutilisations non prévues (reciblage sur d’autres sites, enrichissement de bases tierces).
- S’assurer que les tiers respectent la réglementation et que la CMP permet de gérer leurs cookies.
8.3. Paramétrer correctement la CMP
- Bloquer par défaut tous les traceurs non nécessaires tant que l’utilisateur n’a pas exprimé de choix.
- Mettre sur le même plan l’acceptation et le refus : un clic pour accepter, un clic pour refuser.
- Prévoir un bouton « Continuer sans accepter » ou « Tout refuser » dès le premier niveau.
- Permettre un réglage plus fin par finalité pour les utilisateurs qui le souhaitent.
- Afficher les détails de chaque cookie (nom, finalité, durée) dans le module de paramétrage.
- Gérer la réapparition du bandeau à l’expiration du délai de conservation des choix (6 mois).
8.4. Inscrire les traitements au registre
Si l’exploitation des cookies implique des données à caractère personnel (ce qui est le cas dès qu’un identifiant permet de distinguer un utilisateur d’un autre), le traitement doit être inscrit au registre des traitements. Le DPO doit être consulté pour vérifier la conformité du traitement, les bases légales applicables, les informations délivrées et les droits des personnes.
8.5. Renforcer la transparence et l’information utilisateur
- Rédiger des mentions d’information claires, compréhensibles par un public non expert.
- Éviter le jargon technique non expliqué ; lorsqu’il est nécessaire, le définir (cookie, traceur, profilage, retargeting, fingerprinting).
- Mettre à disposition une page dédiée « Politique cookies » décrivant les catégories de cookies, les finalités, les partenaires principaux et les droits des utilisateurs (modèle recommandé en annexe du guide SNCF).
- Proposer, le cas échéant, des alternatives moins intrusives (statistiques sans profilage, publicité contextuelle non ciblée).
8.6. Intégrer les cookies dans la gouvernance des données (DPO, AIPD)
- Impliquer le délégué à la protection des données (DPO) dans la définition de la stratégie de traceurs.
- Intégrer les cookies dans les analyses d’impact sur la protection des données (AIPD) lorsque le suivi est systématique et à grande échelle.
- Suivre les mises à jour des lignes directrices de la CNIL et de l’EDPB et ajuster régulièrement les pratiques.
- Documenter toutes les décisions et configurations dans un registre de suivi accessible au DPO et aux équipes juridiques.
9. Conclusion
Les cookies et autres traceurs sont devenus des composants structurants de l’économie numérique. Indispensables pour certaines fonctionnalités courantes, ils peuvent aussi, lorsqu’ils sont utilisés pour le ciblage publicitaire ou le profilage, porter une atteinte significative à la vie privée.
Le cadre juridique européen — directive ePrivacy, article 82 de la loi Informatique et Libertés et RGPD pour les exigences générales sur le consentement — fixe une exigence claire : information loyale, consentement préalable lorsque la loi l’exige, facilité de refus, maîtrise par l’utilisateur de l’usage de ses données de navigation. Les lignes directrices et recommandations de la CNIL traduisent ces principes dans des pratiques concrètes.
La CNIL a prouvé que les sanctions sont effectives et en forte augmentation : de 35 millions d’euros contre Amazon en 2020 à 325 millions d’euros contre Google en 2025. Le message est clair : la conformité n’est pas optionnelle.
En structurant leurs projets autour de la minimisation des traceurs, de la transparence, d’une gestion rigoureuse du consentement via des CMP correctement paramétrées, et d’une gouvernance intégrée associant DPO, équipes techniques et partenaires contractuels, les acteurs peuvent concilier performance numérique et respect des droits des personnes.
Pour l’internaute, l’enjeu est de taille : reprendre le contrôle sur ses traces en ligne et pouvoir choisir, en connaissance de cause, quel niveau de personnalisation et de suivi il accepte.
[¹] Sanction CNIL Amazon 35 M€ (2020) [²] Sanction CNIL Google et Amazon (2020-2021) [³] Sanctions CNIL Google 150 M€ et Facebook 60 M€ (2022) [⁴] Sanction CNIL Microsoft 60 M€ (2022) [⁵] Sanction CNIL TikTok 5 M€ (2023) [⁶] Sanctions CNIL Google 325 M€ et Shein 150 M€ (2025) [⁷] Bilan des amendes CNIL 2025 : 487 M€